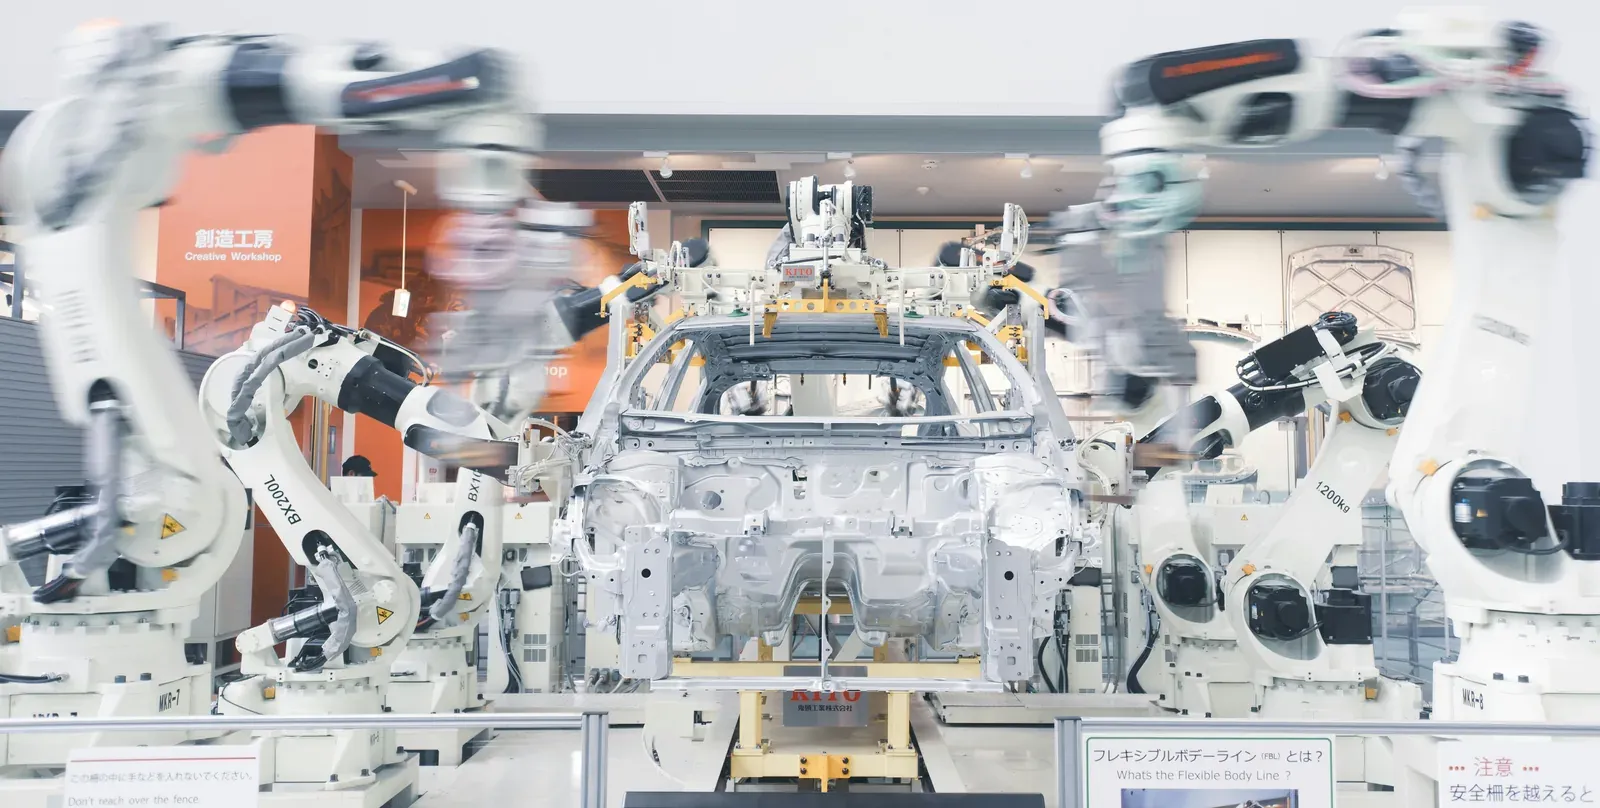
Datenschutz in der Automobilbranche
In den meisten Branchen kommt der Anstoß von der Aufsichtsbehörde oder von einem Vorfall. Beim Datenschutz in der Automobilbranche kommt er vom Kunden: Ein Hersteller verlangt ein TISAX-Label, und ohne dieses Label gibt es keinen Auftrag. Datenschutz und Informationssicherheit werden damit zur Zugangsvoraussetzung.
TISAX ist der Auslöser, aber nicht der ganze Auftrag
TISAX prüft nicht den Datenschutz, sondern die Informationssicherheit nach dem VDA-Prüfkatalog. Er enthält einen Abschnitt zum Datenschutz und – je nach verlangtem Prüfziel – Module zum Schutz von Prototypen.
Daraus folgt eine Arbeitsteilung, die viele Zulieferer unterschätzt: Das Assessment prüft, ob ein Managementsystem existiert und wirkt. Ob Ihre Verarbeitungen datenschutzrechtlich zulässig sind, prüft es nicht. Beides muss vorliegen.
Wer vor dem Assessment steht, findet den Ablauf unter TISAX und die Kostenseite unter Vorbereitung auf TISAX. Der Unterbau ist ein Informationssicherheitsmanagementsystem; die Wahl zwischen den Standards steht unter ISMS-Beratung.
Prototypenschutz ist kein Datenschutz
Die Prototypen-Module betreffen Betriebsgeheimnisse, nicht personenbezogene Daten – Zutritt zu Erprobungsflächen, Umgang mit Bildmaterial, Geheimhaltungsvereinbarungen, Transport.
Die Berührungspunkte entstehen an den Rändern: Zutrittskontrollen erzeugen Bewegungsdaten von Beschäftigten, Kameras auf dem Gelände erfassen Personen, Besucherlisten sind personenbezogen. Für die Videoüberwachung gelten die Anforderungen aus der Beratung zur Videoüberwachung, für die räumliche Seite die physische Sicherheit.
Die Lieferkette reicht Anforderungen weiter
Der Hersteller verlangt TISAX vom Ersten-Reihe-Zulieferer, dieser gibt die Anforderung an seine Zulieferer weiter. Mit NIS-2 kommt dasselbe Muster aus einer zweiten Richtung: Erfasste Unternehmen müssen die Sicherheit ihrer Lieferkette adressieren.
Für Sie heißt das zweierlei. Nach oben: Sie beantworten Fragebögen – dazu die vorbereitete Mappe aus dem Lieferantenaudit. Nach unten: Sie müssen Ihre eigenen Dienstleister prüfen, vom Konstruktionsbüro bis zum Entsorger.
Wo personenbezogene Daten tatsächlich anfallen
Beschäftigtendaten in der Fertigung. Schichtplanung, Zeiterfassung, Zutritt, Qualitätsdaten mit Bearbeiterkennung. Das ist der Bereich mit dem größten Volumen und der höchsten Mitbestimmungsdichte – siehe Beschäftigtendatenschutz.
Fahrzeug- und Telematikdaten. Wer Steuergeräte, Diagnosewerkzeuge oder vernetzte Funktionen entwickelt, verarbeitet Daten, die sich über Fahrzeug-Identifizierungsnummer und Halterbezug einer Person zuordnen lassen. Die Frage nach dem Personenbezug ist hier keine akademische: Sie entscheidet, ob die DSGVO überhaupt greift – und die Antwort lautet häufiger ja als erhofft.
Entwicklungs- und Erprobungsdaten. Aufzeichnungen aus Testfahrten enthalten Standort- und Fahrverhaltensdaten der Fahrerinnen und Fahrer.
Händler- und Kundendaten. Probefahrten, Serviceaufträge, Leasingunterlagen.
Der übliche Ablauf
Erst die Bestandsaufnahme, dann die Lücke gegen den Prüfkatalog, dann der Aufbau – und parallel die datenschutzrechtliche Dokumentation, weil beide auf dieselbe Erhebung zurückgreifen. Wer beides getrennt aufsetzt, macht die Arbeit zweimal.
Die Rolle des externen Informationssicherheitsbeauftragten gibt es ab 257 € im Monat, die des Datenschutzbeauftragten ab 137 €.
Kontakt
Ein Kunde verlangt TISAX, und Sie wissen nicht, welches Prüfziel gemeint ist? Das klären wir zuerst – es entscheidet über den gesamten Aufwand.
- Telefon: +49 6188 99 04 36
- E-Mail: office@dsb-datenschutz.de
- Kontaktformular: Anfrage senden
- Alle Branchen im Überblick